Pustaka Keamanan Informasi & Privasi Data Digital
Sedang membangun SMKI atau menerapkan pelindungan data pribadi di organisasi?
Temukan panduan yang sesuai dengan kebutuhan Anda dalam koleksi e-book karya Restia Moegiono, mulai dari implementasi ISO 27001:2022 hingga kepatuhan UU PDP, RoPA, DPIA, LIA, dan TIA.
Pilih e-book Anda dan mulai pelajari langkah implementasinya.
Berkas PDF berlisensi resmi atas nama Anda dikirim otomatis setelah pembayaran melalui DOKU (QRIS atau Virtual Account) terkonfirmasi.
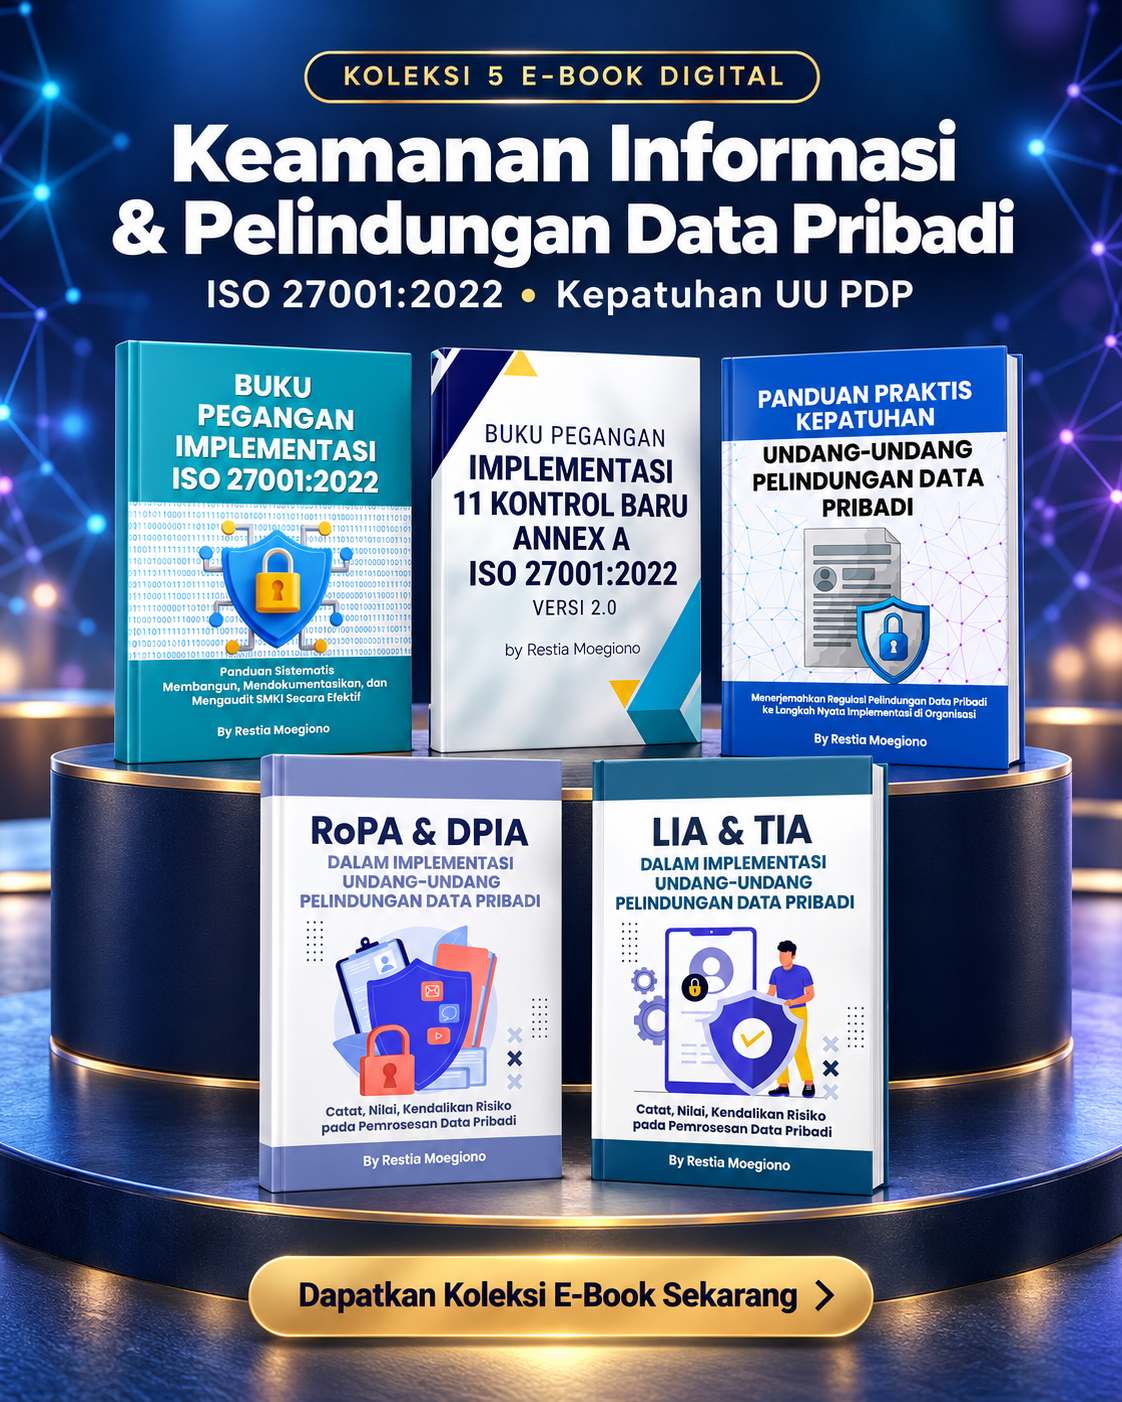
Katalog Pustaka & Dokumen Kerja
Pilih materi literasi siber atau panduan kepatuhan regulasi resmi untuk organisasi Anda
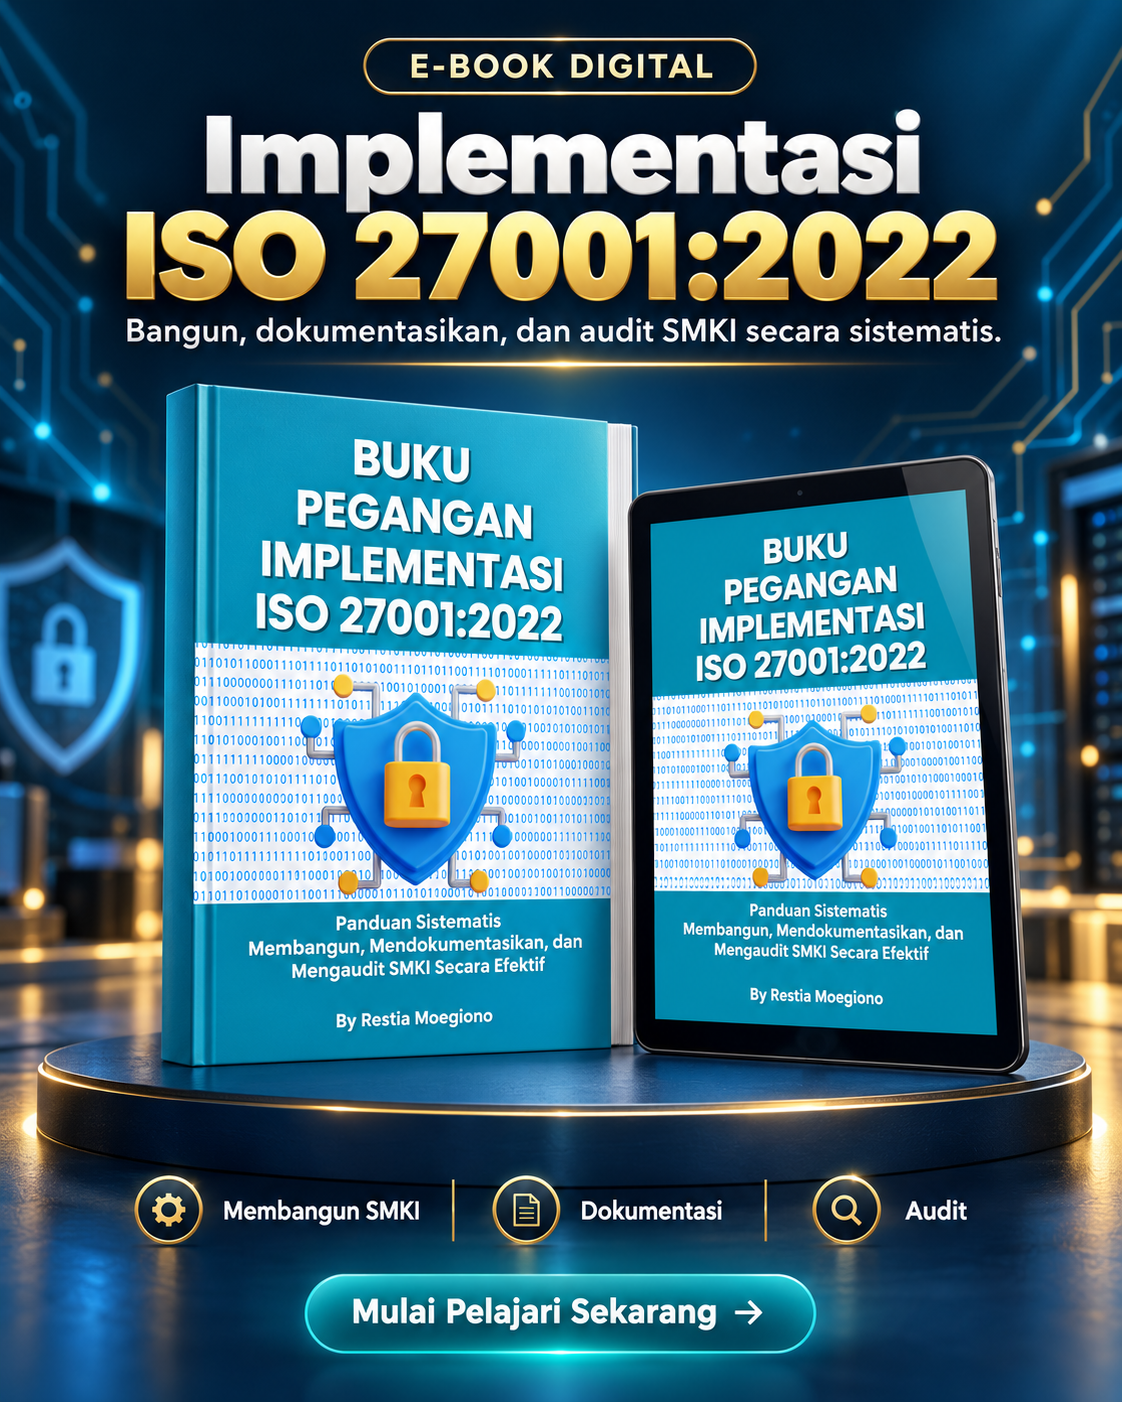
Sedang membangun SMKI, tetapi bingung menyusun langkah implementasinya?
Membangun sistem keamanan informasi membutuhkan arah yang jelas, mulai dari dokumentasi hingga audit. Jadikan kebutuhan keamanan informasi organisasi Anda sebagai titik awal pembelajaran.
Ebook "Buku Pegangan Implementasi ISO 27001:2022" karya Restia Moegiono hadir sebagai panduan sistematis untuk mempelajari cara membangun, mendokumentasikan, dan mengaudit SMKI secara efektif.
E-book ini dilengkapi dengan:
(-) Penjelasan per klausul.
(-) When (Kapan harus dilaksanakan?).
(-) Who (Siapa yang terlibat?)
(-) How (Bagaimana cara melaksanakan?)
(-) Informasi terdokumentasi (kebijakan, prosedur, data dukung).
(-) Kisi-kisi audit.
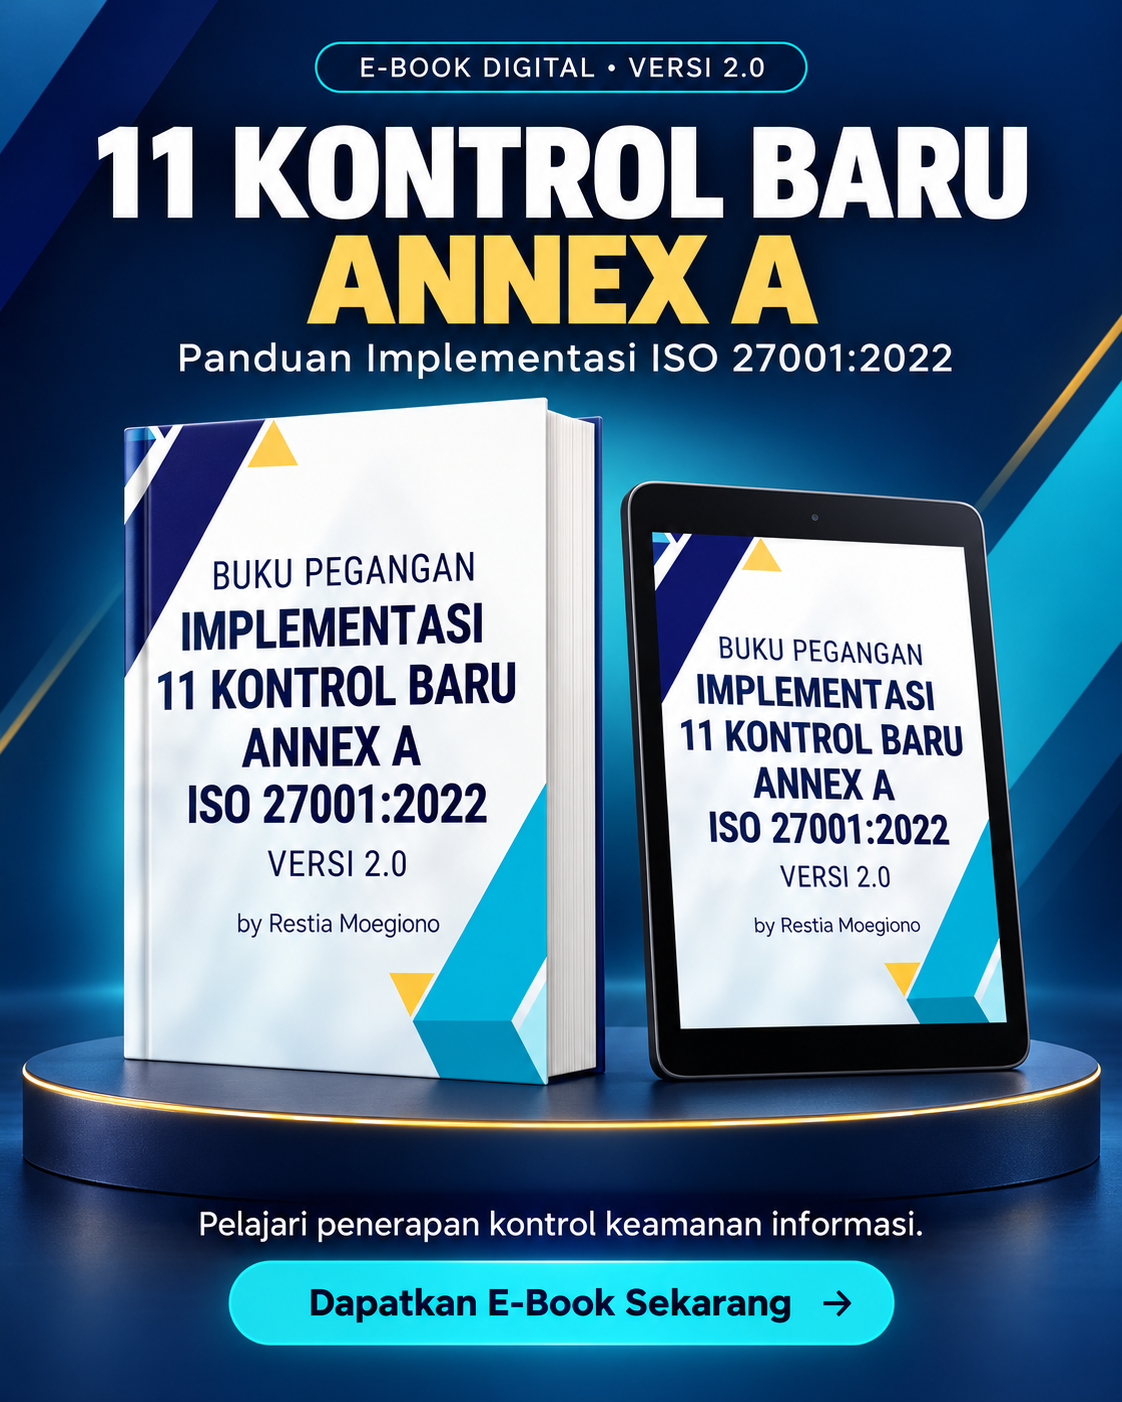
Sudah mengenal 11 kontrol baru Annex A, tetapi masih ingin memahami penerapannya?
Perdalam pembelajaran Anda melalui Ebook "Buku Pegangan Implementasi 11 Kontrol Baru Annex A ISO 27001:2022" karya Restia Moegiono yang berfokus pada implementasi 11 Kontrol Baru Annex A ISO 27001:2022, sehingga Anda dapat mempelajari topik tersebut dengan lebih terarah.
Ebook ini dilengkapi dengan:
(-) Siklus Plan-Do-Check-Act.
(-) Persyaratan ISO 27001.
(-) 5W + 1H (What, Why, Who, When, Where, How) dari kontrol keamanan.
(-) Kompetensi yang diperlukan (pengetahuan, keterampilan, kemampuan).
(-) Penjelasan teknis dari kontrol keamanan.
(-) Informasi terdokumentasi.
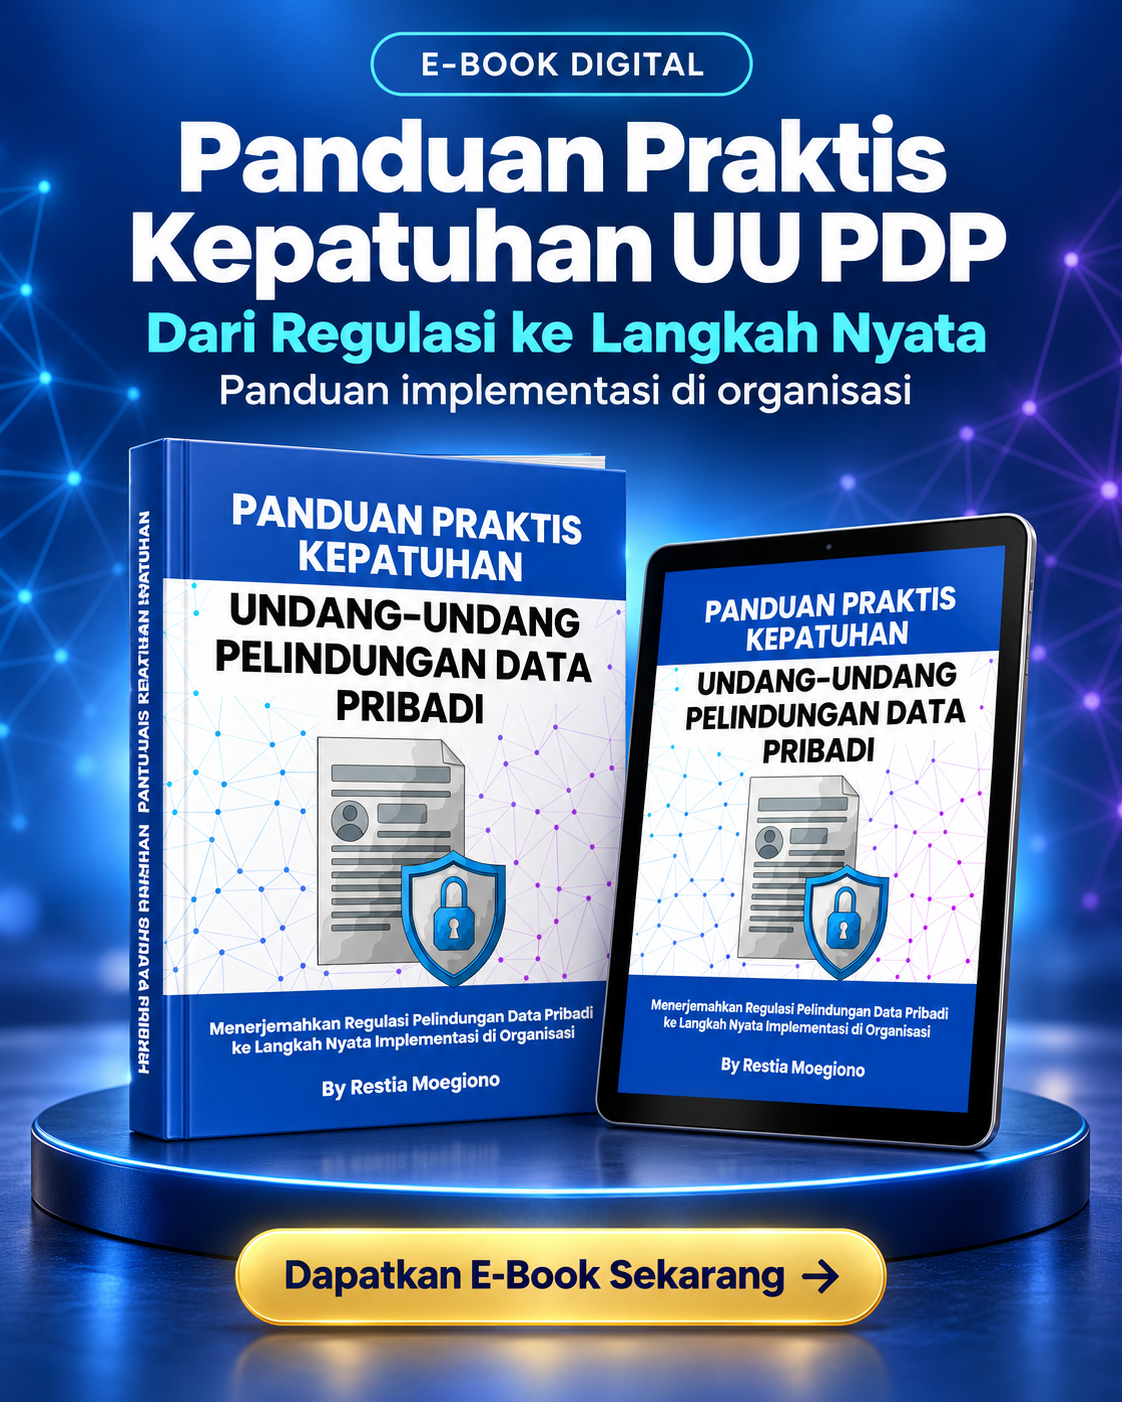
Membaca regulasi adalah langkah awal. Bagaimana menerjemahkannya menjadi pekerjaan nyata di organisasi?
Ebook "Panduan Praktis Kepatuhan Undang-Undang Pelindungan Data Pribadi" karya Restia Moegiono ini membantu Anda menerjemahkan regulasi pelindungan data pribadi ke langkah nyata implementasi di organisasi. Mulai perluas pemahaman Anda tentang penerapan UU PDP.
E-book ini dilengkapi dengan:
(-) Penjelasan per pasal.
(-) Strategi kepatuhan.
(-) Informasi terdokumentasi (kebijakan, prosedur, bukti/data dukung).
(-) Indikator ketidakpatuhan.
Setiap hari kita klik tautan, masuk ke akun, dan membagikan informasi. Sudahkah kebiasaan digital kita membantu melindungi data pribadi?
Mulai bangun kebiasaan yang lebih aman bersama Sebelum Kamu Klik — Jilid 1 karya Restia Moegiono. Temukan 33 (tiga puluh tiga) kebiasaan sederhana untuk melindungi akun, data, dan privasi di dunia digital, dengan topik yang dekat dengan aktivitas sehari-hari:
Untuk Anda yang belajar, bekerja, berbelanja, atau berkomunikasi secara online, mulailah dari kebiasaan kecil yang bisa Anda perhatikan setiap hari. Sebelum klik berikutnya, luangkan waktu untuk belajar melindungi diri.
Sedang mendalami asesmen pemrosesan dan transfer data pribadi?
Kenali penerapan LIA (Legitimate Interest Assessment) dan TIA (Transfer Impact Assessment) dalam e-book "LIA dan TIA Dalam Implementasi UU PDP" karya Restia Moegiono. Jadikan e-book ini sebagai bacaan untuk memperluas pemahaman Anda tentang asesmen yang berkaitan dengan pemrosesan dan transfer data pribadi. Mulai dari memahami konsepnya, lalu pelajari kaitannya dengan kebutuhan organisasi Anda.
E-book ini dilengkapi dengan:
(-) Petunjuk pengisian, contoh benar dan salah.
(-) Validasi dan review LIA/TIA.
(-) Kesalahan yang sering terjadi (medium/high risk) pada penyusunan LIA/TIA.
(-) Use Case LIA/TIA.
Template LIA bisa diunduh secara gratis di: https://s.id/templateLIA
Template TIA bisa diunduh secara gratis di: https://s.id/templateTIA
Organisasi memproses data pribadi setiap hari. Sudahkah Anda memahami apa yang perlu dicatat dan bagaimana risikonya dinilai?
Pelajari peran RoPA (Record of Processing Activities) dan DPIA (Data Protection Impact Assessment) dalam Implementasi UU PDP melalui e-book karya Restia Moegiono. Ebook ini diperlukan untuk pemahaman tentang pencatatan pemrosesan dan penilaian risiko data pribadi. Catat, nilai, kendalikan risiko pada Pemrosesan Data Pribadi.
E-book ini dilengkapi dengan:
(-) Petunjuk pengisian, contoh benar dan salah.
(-) Validasi dan review RoPA/DPIA.
(-) Kesalahan yang sering terjadi (medium/high risk) pada penyusunan RoPA/DPIA.
(-) Use Case RoPA/DPIA.
Template RoPA bisa diunduh secara gratis di: https://s.id/templateRoPA
Template DPIA bisa diunduh secara gratis di: https://s.id/templateDPIA